
Keynote cybersecurity: van dreiging naar handelen
Een keynote over de cyberdreigingen die er nu toe doen en vooral over de keuzes die organisaties moeten maken voordat, tijdens en na een cyberincident.
45 tot 90 minuten · voor jaarcongressen, managementconferenties en klantevents
Cyberdreigingen zijn allang geen exclusief IT-vraagstuk meer. Ze raken continuïteit, reputatie en de bestuurlijke keuzes van organisaties.
Deze keynote volgt één heldere lijn: welke dreigingen spelen er nu, wat betekenen ze voor uw organisatie en welk handelingsperspectief past daarbij?
Geen opsomming van hacks, maar actuele voorbeelden, herkenbare dilemma's en lessen die u morgen kunt toepassen.
Van dreiging naar betekenis naar handelen.
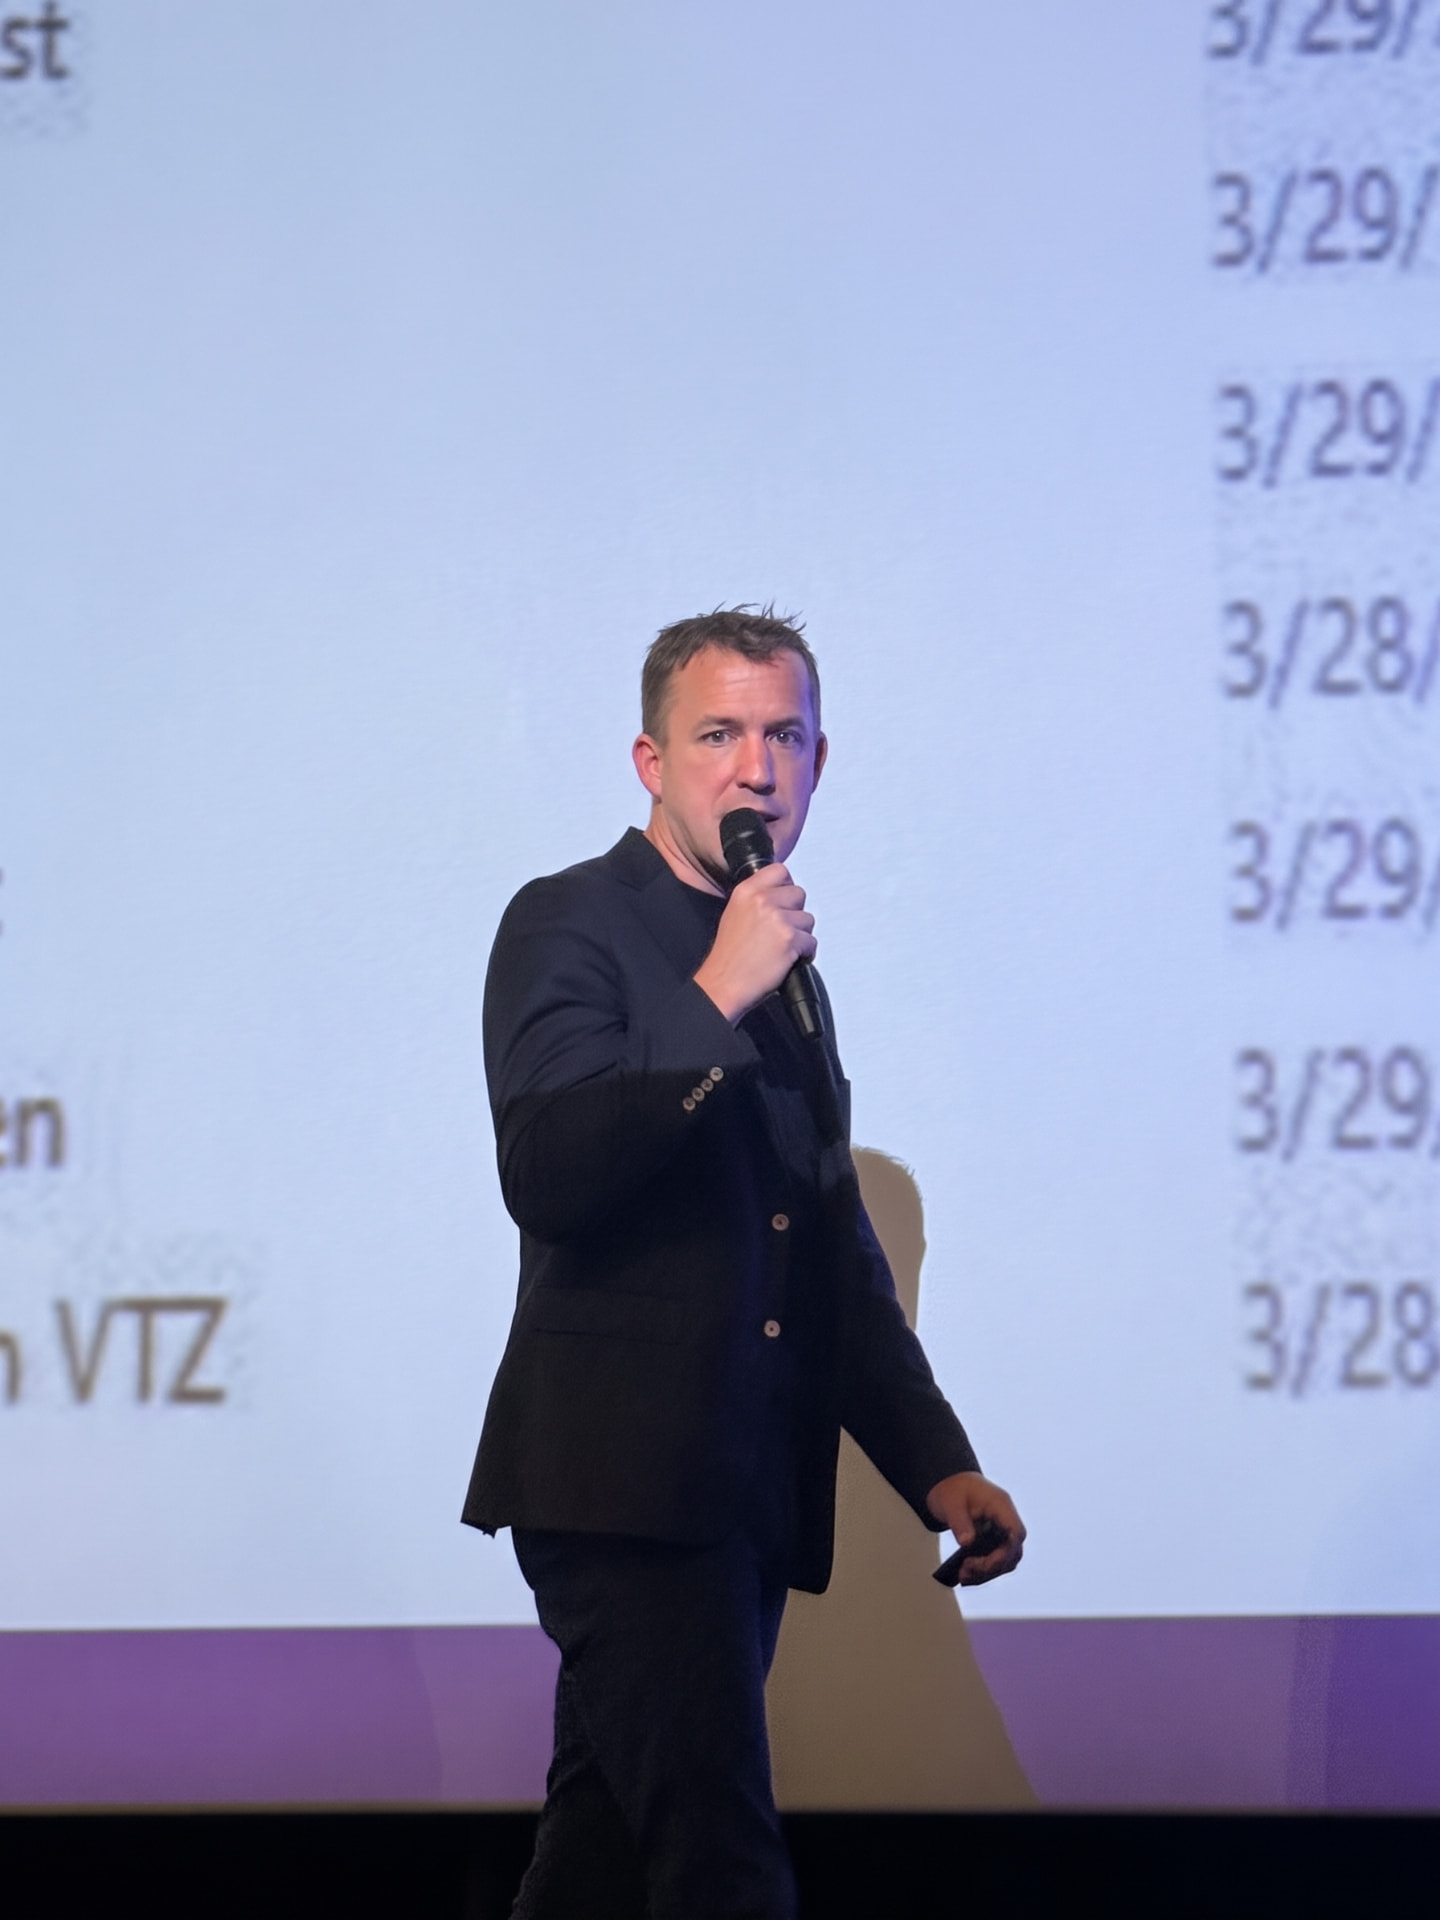
Van dreigingsbeeld naar weerbaarheid
De keynote verbindt actuele cyberdreigingen aan de organisatorische keuzes die daaruit volgen. Afhankelijk van de doelgroep, sector en actualiteit komen onder andere de volgende thema's aan bod.
Het actuele dreigingsbeeld
Van gerichte phishing en accountmisbruik tot ransomware en aanvallen via leveranciers.
Wat is hype, wat is structureel nieuw en welke oude risico's worden steeds effectiever uitgebuit?
AI verandert de aanval, maar niet alles
Overtuigendere phishing, deepfakes en stemklonen, plus nieuwe risico's door eigen AI-tools.
Wat is werkelijk nieuw en welke beveiligingsprincipes blijven gewoon gelden?
Digitale afhankelijkheden en weerbaarheid
Organisaties zijn steeds sterker afhankelijk van technologie, leveranciers, cloudplatforms en digitale ketens. Een verstoring buiten de eigen organisatie kan daardoor direct gevolgen hebben voor de continuïteit.
Waar bent u werkelijk van afhankelijk, en wat gebeurt er als één van die schakels wegvalt?
Digitale soevereiniteit
Internationale cloud- en AI-leveranciers brengen snelheid, maar ook vragen over zeggenschap en continuïteit.
Geen technisch architectuurvraagstuk, maar een bestuurlijke keuze.
Wanneer preventie niet genoeg blijkt
Ransomware maakt van een technisch incident in korte tijd een organisatiebrede crisis.
Wie beslist, wat herstelt u eerst en wat communiceert u?
De menselijke factor
Meldgedrag, psychologische veiligheid en leiderschap bepalen hoe snel een organisatie ziet wat er gebeurt.
Hoe worden signalen, twijfel en fouten op tijd zichtbaar?
Altijd actueel
Iedere keynote wordt afgestemd op het actuele dreigingsbeeld, de sector en de doelgroep. De rode draad blijft: dreiging begrijpen, betekenis bepalen en handelingsperspectief creëren.
Vanuit de praktijk
Tom de Haan werkt ruim vijftien jaar in cybersecurity, cyberdefensie en crisismanagement: bij de bank, de overheid en nu de vitale infrastructuur.
Hij kent de techniek én de bestuurlijke vraagstukken eromheen. Dat maakt het verhaal scherp, praktisch en direct toepasbaar.
Wat levert de keynote op?
Urgentie
Het publiek begrijpt waarom cyberdreigingen niet alleen aandacht vragen van IT en security, maar van de hele organisatie.
Scherpte
Een duidelijker beeld van welke dreigingen werkelijk relevant zijn en wat die betekenen voor de eigen organisatie, sector en afhankelijkheden.
Handelingsperspectief
Concrete richting voor de keuzes die organisaties, teams en bestuurders kunnen maken om digitaal weerbaarder te worden.
Voor welke bijeenkomsten?
Deze keynote past onder andere bij:
- jaarcongressen;
- managementconferenties;
- directie- en leiderschapsbijeenkomsten;
- klantevents;
- sectorbijeenkomsten;
- cybersecurity- en riskcongressen.
Duur
45 tot 90 minuten
Taal
Nederlands en op verzoek Engels
Inhoud
Afgestemd op doelgroep, sector en actualiteit
Vorm
Keynote, plenair
Techniek beschermt. Mensen signaleren. Organisaties leren.
Cyberweerbaarheid ontstaat waar techniek, processen, mensen en leiderschap elkaar versterken.
Wilt u juist de menselijke kant verder verdiepen, van meldcultuur en menselijk gedrag tot psychologische veiligheid?
Lees meer over cyberschaamte of bekijk de Keynote Cyberschaamte.