Sessie (60 tot 90 min)

Security awareness: van herkennen naar handelen

Een praktische sessie over actuele dreigingen. Niet alleen hoe u iets herkent, maar vooral wat u doet bij twijfel en wanneer het misgaat.

Phishing, factuurfraude, ransomware, social engineering, AI en deepfakes, datalekken: de sessie behandelt de dreigingen die uw mensen vandaag tegenkomen, met voorbeelden uit hun eigen werk. In normale taal, zonder jargon en zonder angstbeelden.

Het verschil met een klassieke awarenesspresentatie zit in de tweede helft van elke vraag. Niet alleen: hoe herken ik dit? Maar vooral: wat doe ik als ik twijfel, en wat doe ik als het toch misgaat? Daar hoort ook cyberschaamte bij: het gevoel dat mensen tegenhoudt om te vragen, te verifiëren of te melden.
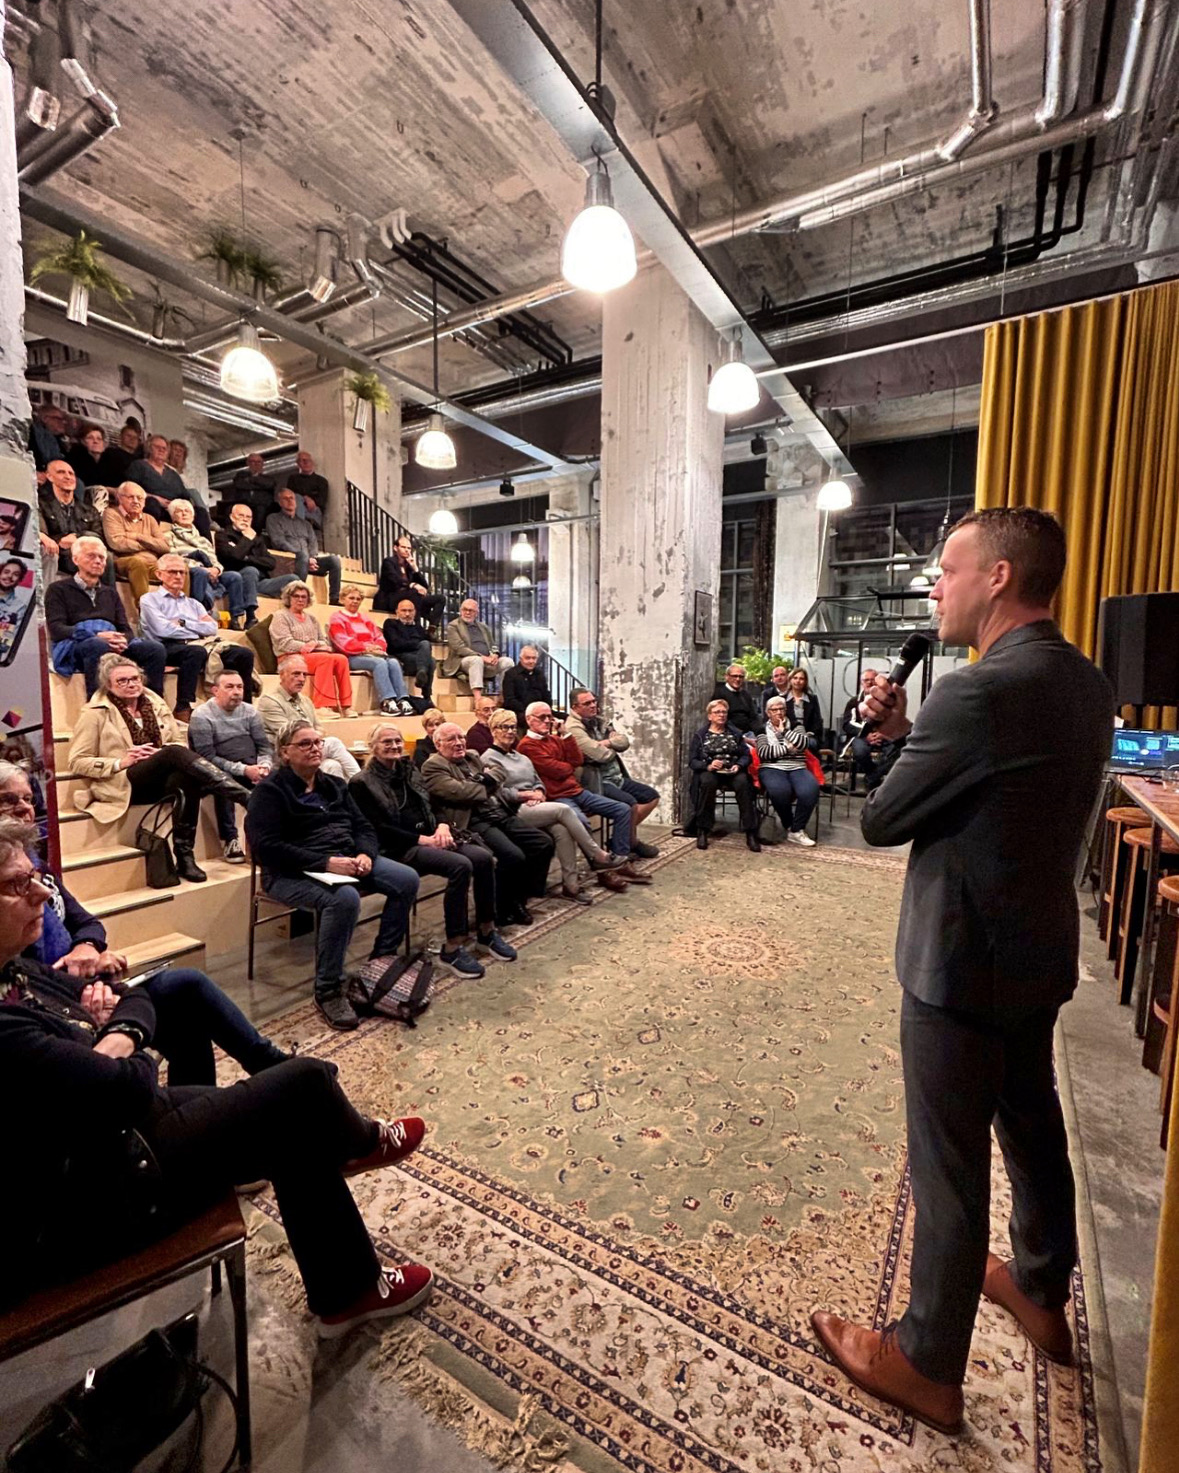
Tom de Haan geeft een security awareness sessie voor een zaal met medewerkers
Een sessie voor een gemengde zaal: herkenbaar, praktisch en zonder jargon.

Wat komt er aan de orde?

01

Phishing en spearphishing

Hoe berichten er vandaag uitzien, waarom ze werken en hoe u een verzoek verifieert voordat u handelt.

Meer op Spearphishing.nl
02

Factuurfraude en CEO-fraude

Druk, haast en autoriteit als hefboom, en de simpele controlestap die het verschil maakt.

03

Ransomware

Hoe een organisatie stil kan vallen en waarom snel melden de schade beperkt.

04

Social engineering

Manipulatie via telefoon, chat en persoonlijk contact, met voorbeelden uit de praktijk.

05

AI, deepfakes en stemklonen

Wat steeds overtuigendere aanvallen betekenen voor vertrouwen, verificatie en twijfel.

06

Accountmisbruik en wachtwoorden

Wat er gebeurt na een datalek elders en hoe u uw accounts weerbaar maakt.

07

Datalekken en gegevens

Wanneer iets een datalek is, wat u dan doet en waarom u niet hoeft te wachten op zekerheid.

08

Veilig thuis en privé

Wat mensen privé toepassen, nemen ze mee naar het werk. En omgekeerd.

De rode draad: herkennen, handelen, melden, leren

Awareness is geen kennisoverdracht op zichzelf, maar een keten van vier stappen. Zodra één stap ontbreekt, blijft een signaal liggen.

  1. 1

    Herkennen

    Zie ik dat iets afwijkt?

    Actuele dreigingen in normale taal, met voorbeelden uit het eigen werk.

  2. 2

    Handelen

    Weet ik wat ik dan moet doen?

    Van weten naar doen: verifiëren, vragen stellen en een collega aanspreken zonder verwijt.

  3. 3

    Melden

    Durf en kan ik snel hulp inschakelen?

    Melden moet laagdrempelig, snel en zonder schuldvraag zijn. Hier zit de kern van cyberschaamte.

  4. 4

    Leren

    Doet de organisatie iets met dat signaal?

    Een melding krijgt waarde als er een les uit volgt en die les gedeeld wordt.

Doelgroep

Voor wie?

De sessie is bedoeld voor organisaties die security awareness praktisch, herkenbaar en relevant willen maken voor hun mensen.

Geschikt voor

  • medewerkers en teams, ook zonder technische achtergrond
  • management, professionals en leidinggevenden die veilig gedrag en meldcultuur willen versterken
  • klanten, relaties en leden van branche- of netwerkorganisaties
  • organisaties in onder meer overheid, onderwijs, zorg, financiële dienstverlening, industrie, energie, IT en technologie, zakelijke dienstverlening en mkb

In te zetten tijdens

awarenessweekteamdagklantdagkick-offcongresmedewerkersbijeenkomstonderdeel van een breder security-awarenessprogramma
Resultaat

Wat levert de sessie op?

Na de sessie:

  • 1herkennen deelnemers digitale risico's die relevant zijn voor hun dagelijkse werk;
  • 2weten zij wat ze kunnen doen wanneer iets niet klopt of twijfel oproept;
  • 3begrijpen zij waarom vragen, verifiëren en snel melden zo belangrijk is;
  • 4herkennen zij hoe menselijk gedrag, processen en organisatiecultuur elkaar beïnvloeden;
  • 5krijgt de organisatie concrete aanknopingspunten om security awareness, meldcultuur en cyberweerbaarheid verder te versterken.

De kern: niet alleen dreigingen herkennen, maar weten hoe je veilig handelt — juist wanneer je twijfelt of wanneer er al iets is misgegaan.

Sessie, keynote of workshop?

Inspireren

Keynote Cyberschaamte

30 tot 60 minuten. Een verhaal dat landt en mensen anders laat kijken naar fouten, twijfel en melden.

Praktisch weerbaar

Deze sessie

60 tot 90 minuten. Actuele dreigingen herkennen én weten wat u morgen doet bij twijfel.

Verdiepen

Human Risk Workshop

2 tot 3 uur. Van awareness naar concreet gedrag, risico's en afspraken met het team.

Compliance

Security awareness en NIS2

Security awareness en cybersecuritytraining maken onderdeel uit van de maatregelen rond cyberhygiëne en risicobeheersing binnen NIS2 en de Nederlandse Cyberbeveiligingswet.

Deze sessie kan organisaties ondersteunen bij het vergroten van bewustzijn rond cyberdreigingen, phishing en social engineering en bij het stimuleren van veilig gedrag en een sterke meldcultuur. De sessie is daarbij geen losse compliance-oefening: het doel is dat mensen risico's herkennen, weten wat er van hen wordt verwacht en daadwerkelijk durven handelen en melden.

Veelgestelde vragen over security awareness

Wat is security awareness?
Security awareness is het bewustzijn en gedrag van mensen rond digitale risico's: verdachte berichten herkennen, veilig omgaan met gegevens en tijdig melden bij twijfel. Het gaat dus niet alleen om kennis, maar vooral om wat mensen in de praktijk doen.
Werkt security awareness training eigenlijk?
Training werkt wanneer die verbonden is aan gedrag, aan een veilige meldcultuur en aan de techniek en processen die er al zijn. Awareness voorkomt niet elke fout, want mensen blijven fouten maken. Wat awareness wél doet: zorgen dat een fout sneller wordt gezien en gemeld, zodat een klein incident klein blijft.
Is dit niet vooral een technisch probleem?
Techniek voorkomt en beperkt, processen maken veilig handelen makkelijk, en cultuur en leiderschap bepalen mede of dat ook echt gebeurt. Maar geen enkele maatregel dekt alles. Wanneer technische en organisatorische maatregelen niet alles kunnen afvangen, kan menselijk gedrag beslissend worden. Daarom hoort awareness naast techniek en proces, niet in plaats daarvan.
Hoe vaak moet u security awareness onder de aandacht brengen?
Eén sessie per jaar is te weinig om gedrag structureel te veranderen. Een keynote is wél een krachtige start, versneller of gezamenlijk referentiepunt binnen een breder awarenessprogramma. Structurele gedragsverandering vraagt daarna om herhaling, passende techniek, werkbare processen en leiderschap.
Is dit geschikt voor niet-technische medewerkers?
Ja. De sessies zijn juist bedoeld voor gemengde zalen: van medewerker tot bestuurder, zonder jargon en zonder angstbeelden.
Wat gebeurt er na een melding?
Daar begint de winst pas. Een melding krijgt waarde als er een les uit volgt en die les gedeeld wordt: melden, leren, delen. Zoals in de luchtvaart, waar incidenten en bijna-incidenten bron zijn voor systeemverbetering in plaats van een schuldvraag. Zo wordt niet alleen de melder veiliger, maar de hele organisatie en uiteindelijk de sector.
Wat is het verschil tussen de keynote, de sessie en de workshop?
De keynote Cyberschaamte duurt 30 tot 60 minuten en inspireert: mensen gaan anders kijken naar fouten, twijfel en melden. De Security Awareness Sessie duurt 60 tot 90 minuten en is praktisch: actuele dreigingen herkennen én weten wat u doet bij twijfel. De Human Risk Workshop duurt 2 tot 3 uur en gaat de diepte in met een team: gedrag, risico's, interventies en concrete afspraken. Wilt u het structureel aanpakken, dan combineert een awarenessprogramma deze vormen.
Wat kost een security awareness sessie?
Het tarief hangt af van de vorm, de duur, het aantal sessies en de reisafstand. Na uw aanvraag ontvangt u een voorstel met vorm, inhoud en een vaste prijs.

Sessie aanvragen

Vertel kort voor welke groep u de sessie wilt boeken en wat uw doelstelling is. Tom denkt mee over inhoud, duur en vorm.